 English
 Русский
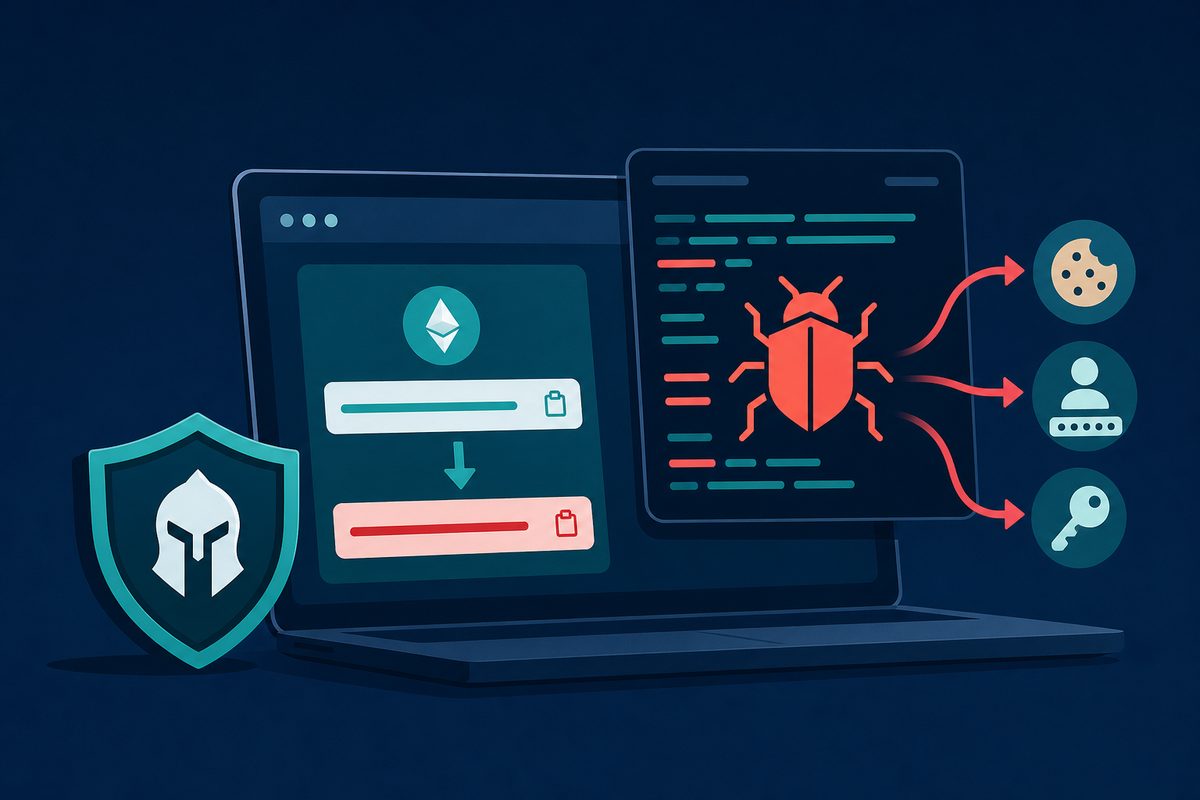
Специалисты SlowMist обнаружили вредоносный JavaScript-код в системе клиентской поддержки Udesk, которую компании, в том числе криптобиржи, подключают к своим сайтам. Скрипт подменяет криптовалютные адреса на страницах пополнения и в буфере обмена и одновременно собирает пользовательские данные, включая cookie, данные авторизации и информацию из веб-форм.
Главная угроза в том, что для атаки не требуется взлом самого сайта: вредоносный код может загружаться через интегрированную систему поддержки клиентов. В результате пользователь, открывая реальную страницу пополнения биржи, рискует увидеть подставной адрес и непреднамеренно отправить средства злоумышленникам, не заметив подмены. Udesk — китайская платформа клиентской поддержки, которую компании используют для онлайн-чатов и обработки обращений.